NIS2
nemusí být strašák
Když víte, jak na to
NIS2 přináší nové požadavky na kybernetickou bezpečnost.
V Česku je implementuje zákon č. 264/2025 Sb.
Pomůžeme vám pochopit všechny požadavky
a poradíme vám jak je zavést do praxe.
Nemusíte studovat stovku stran zákona a vyhlášek.
My už jsme to udělali za vás.
Vyberte si, jaký typ podpory potřebujete:
ŠKOLENÍ
ZÁKONA O KYBERNETICKÉ
BEZPEČNOSTI
Pochopíte požadavky a získáte konkrétní postupy.
- Srozumitelné vysvětlení povinností
- Praktické příklady z praxe
- Implementační nástroj v ceně
- Certifikát o absolvování
- Vhodné pro manažera KB, pověřenou osobu nebo vrcholné vedení.
KOMPLEXNÍ PODPORA
K IMPLEMENTACI ZoKB
Provedeme vás celým procesem.
- Gap analýza - zjistíme, co máte a co je potřeba
- Praktické školení
- Individuální konzultace
- Ověření výsledků
- Vhodné pro organizace, které chtějí mít jistotu, že požadavky splní správně a efektivně.
01 TYP PODPORY – ŠKOLENÍ
Školení zákona o kybernetické bezpečnosti
Nový zákon č. 264/2025 Sb. o kybernetické bezpečnosti přináší spoustu povinností a požadavků, které je potřeba implementovat do praxe. Studium zákona i vyhlášek může být časově dosti náročné.
Na školení Vám požadavky zákona i vyhlášek představíme a vysvětlíme během pár hodin. Shrneme to důležité a implementace pro vás najednou bude jednoduchá.
Pro pověřenou osobu
Pro organizace, spadající do REŽIMU NIŽŠÍCH POVINNOSTÍ
1 DEN
BRNO
8 500 KČ
- Srozumitelné vysvětlení příslušných opatření
- Praktické příklady z praxe
- Implementační nástroj v ceně
- Certifikát o absolvování
- Kurz splňuje požadavek vyhlášky č. 410/2025 Sb. na odborné proškolení osoby pověřené kybernetickou bezpečností.
Pro manažera kybernetické bezpečnosti
Pro organizace, spadající do REŽIMU VYŠŠÍCH POVINNOSTÍ
2 DNY
BRNO
18 500 KČ
- Srozumitelné vysvětlení příslušných opatření
- Praktické příklady z praxe
- Implementační nástroj v ceně
- Certifikát o absolvování
- Kurz splňuje požadavek vyhlášky č. 409/2025 Sb. na odborné proškolení manažera kybernetické bezpečnosti.
Pro vrcholné vedení / TOP management
Pro organizace, spadající do REŽIMU VYŠŠÍCH i NIŽŠÍCH POVINNOSTÍ
VE VAŠÍ ORGANIZACI
2 HODINY
INDIVIDUÁLNÍ OBSAH
- Poutavé a efektivní představení kyber problematiky
- Rychlé a srozumitelné porozumění zákonným povinnostem
- Jasné vymezení odpovědnosti vedení
- Přehled klíčových rizik a jejich praktických důsledků
- Rozhodovací kontext pro vedení
- Kurz splňuje požadavek vyhlášek č. 409 a 410/2025 Sb. na proškolení vrcholného vedení na kybernetickou bezpečnost.
02 TYP PODPORY – KOMPLEXNÍ PODPORA
Komplexní podpora k implementaci ZoKB
Nový zákon o kybernetické bezpečnosti nepřináší pouze povinnost se s požadavky seznámit. Organizace v režimu nižších povinností musí bezpečnostní opatření skutečně zavést do praxe.
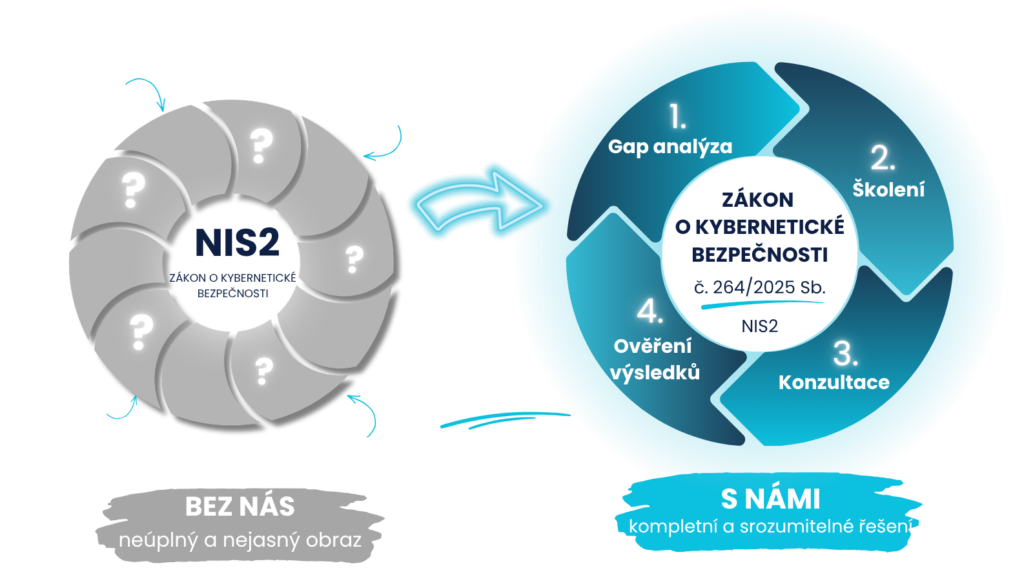
Nabízíme vám komplexní službu, která vám pomůže s implementací požadavků zákona a bezpečnostních opatření vyhlášky. Služba je složena ze 4 částí:
1. Gap analýza
- Individuálně pro vaší organizaci
- Zhodnocení aktuálního stavu
- Doporučení následujících kroků
2. Odborné školení
- Požadavky zákona PŘEHLEDNĚ
- Požadavky příslušné vyhlášky SROZUMITELNĚ
- Implementační nástroj v ceně
- Prostor pro diskusi s odborníkem
3. Konzultace
- Konzultace během zavádění opatření a požadavků
- Individuálně pro vaší organizaci
- S odborníkem z praxe
- Získáte praktické rady a zkušený názor
4. Ověření výsledků
- Přezkoumání dokumentace a implementace
- Zjištění nedostatků a mezer
- Individuálně pro vaší organizaci
- Nezávislé a nezávazné zhodnocení
Kontaktujte nás a my Vám zašleme nezávaznou nabídku zdarma.
Nejčastější otázky
Zákon se firmy týká, pokud poskytuje regulovanou službu. Jednoduchý způsob jak to zjistit je pomocí speciální kalkulačky.
Velice rádi Vám s tímto procesem pomůžeme a provedeme vás během pár minut. Kontaktujte nás ZDE.
NIS2 je evropská směrnice, která stanovuje společné požadavky na kybernetickou bezpečnost v zemích EU. Česká republika tyto požadavky promítla do zákona o kybernetické bezpečnosti, který stanovuje konkrétní povinnosti pro organizace v ČR.
Proto se naše školení zaměřuje na český zákon o kybernetické bezpečnosti a jeho praktické požadavky, nikoliv na samotnou směrnici NIS2.
ANO! Naše školení jsou vhodná pro manažery, kteří nemají zkušenosti s IT, ale naopak i pro IT specialisty, kteří nemají zkušenosti s řízením projektů.
Žádné odborné výklady, žádné nesrozumitelné čtení zákona, ani zbytečné detaily u nás nehrozí.
Kybernetická bezpečnosti a Systém řízení bezpečnosti informací (ISMS) spolu úzce souvisí a ISMS tvoří velkou část kyber bezpečnosti.
Nemáte implementované ISMS? NEVADÍ, na školení ZoKB se zaměřujeme na jednotlivá opatření a znalosti ISMS nepotřebujete. Pokud byste ovšem chtěli více porozumět danému téma, rádi vás přivítáme na školení ISMS Basic, kde si během jednoho dne představíme celý systém a jeho důležitost.
Máte implementované ISMS? SUPER, to je velká výhoda. Bohužel to ale neznamená, že máte vystaráno a nemusíte nic. Je to důležitý první krok, ale čekají vás i další kroky, které si představíme na školení.
Protože školíme DIGITÁLNĚ, INTERAKTIVNĚ a JINAK!
PŘEHLEDNĚ – nemáme prezentace plné textu, informace předáme poutavě a srozumitelně – usínat nebudete 😀
PRAKTICKY – náš lektor má dekády zkušeností, jako auditor a lektor navštívil nespočet firem a předá vám praktické rady a tipy.
BONUS – SYSTÉM NA ZAVEDENÍ JEDNOTLIVÝCH OPATŘENÍ – dostanete hotový systém (v hodnotě 2 990Kč), kde máte všechny požadavky + checklisty.
Stačí jet podle něj a odškrtávat.
VÁŠ PROSTOR – na každé lekci máme omezený počet účastníků, aby měl každý svůj prostor, mohl se zeptat na dotazy, nejasnosti a aby mohla probíhat diskuze.
Informace o zákoně
- Název: Zákon č. 264/2025 Sb. o kybernetické bezpečnosti (novelizace původního zákona č.181/2014 Sb.)
- Vypracován: Národním úřadem pro kybernetickou a informační bezpečnost (NÚKIB)
- Cíl: Zvýšit odolnost firem a institucí proti kybernetickým hrozbám
- Vychází ze: Směrnice NIS2 (EU 2022/2555)
- Vstup v účinnost: 1. listopadu 2025
Co přináší nového oproti původnímu zákonu?
1. Mnohem širší okruh povinných subjektů
Už se netýká jen „kritické infrastruktury“ a „významných informačních systémů“. Nově se vztahuje i na střední a velké podniky v oblastech jako:
- potravinářství, výroba, veřejná správa
- výzkum, řízené IT služby, vesmír
- poštovní služby, chemický průmysl, odpadní vody
2. Přísnější požadavky na bezpečnost
- Řízení rizik (risk management)
- Plán kybernetické bezpečnosti
- Bezpečnostní opatření (technická, organizační)
- Incident response plán
- Pravidelné školení a vzdělávání
- Povinnost ohlásit incidenty do 24 hodin
3. Výrazně vyšší sankce
Sankce se týkají i členů vedení firmy – ti budou mít přímou odpovědnost za zajištění kybernetické bezpečnosti.
Co o našem kyber školení říkají klienti